Сигурност при външния софтуер – Как да защитите бизнеса си от рисковете във веригата на доставките
Днес почти всяка фирма използва външен софтуер – счетоводни програми, ERP системи, CRM платформи, облачни услуги, плъгини за уебсайтове и десетки други приложения. Макар тези решения да улесняват работата, те могат да се превърнат и в сериозна заплаха за киберсигурността. През последните години все повече атаки започват не чрез служителите, а чрез компрометирани доставчици на софтуер или автоматични актуализации.
Случаи като глобалния срив, причинен от проблемен ъпдейт на CrowdStrike, показаха колко силно бизнесът зависи от външните технологични партньори. Една грешка или уязвимост може да засегне хиляди организации едновременно.
В тази статия ще разгледаме какво представлява сигурността на софтуерната верига за доставки (Supply Chain Security), кои са най-големите рискове и как компаниите могат да намалят вероятността от сериозни киберинциденти.
Какво представлява сигурността на външния софтуер?
Сигурността на външния софтуер включва всички мерки за защита при използването на приложения, разработени от трети страни.
Това могат да бъдат:
- ERP системи;
- CRM платформи;
- счетоводен софтуер;
- облачни услуги;
- плъгини за WordPress;
- онлайн магазини;
- приложения за дистанционна работа;
- инструменти за управление на документи.
Тъй като тези системи често имат достъп до фирмената мрежа и чувствителни данни, всяка уязвимост може да се превърне в сериозна заплаха.
Защо сигурността на софтуерната верига е толкова важна?
Доскоро повечето кибератаки започваха чрез фишинг имейли или откраднати пароли.
Днес картината е различна.
Все повече атаки използват доверени доставчици на софтуер като входна точка към организациите.
Ако разработчик на използвана от вас програма бъде компрометиран, злонамереният код може автоматично да достигне до всички негови клиенти чрез официална актуализация.
Това превръща една атака в глобален проблем.
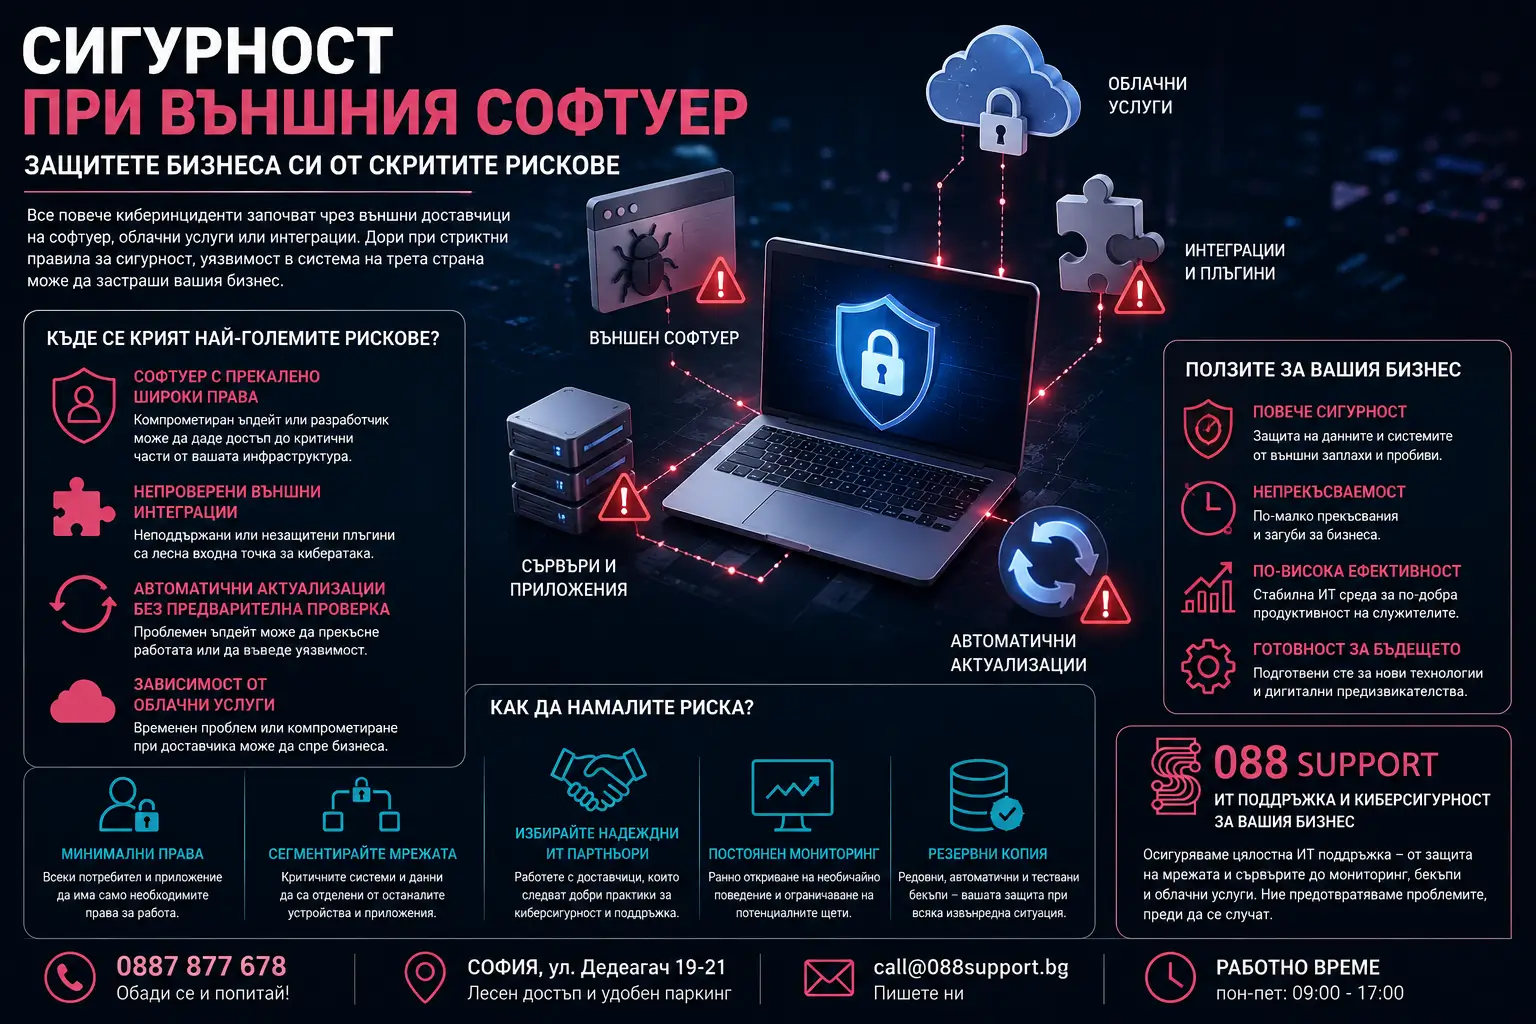
Къде се крият най-големите рискове?
Софтуер с прекалено високи права
Много бизнес приложения изискват административен достъп до операционната система.
Такива са:
- счетоводни програми;
- ERP системи;
- складов софтуер;
- приложения за архивиране;
- системи за управление на производството.
Ако подобно приложение бъде компрометирано, атакуващите могат да получат достъп до критични части от фирмената инфраструктура.
Затова винаги трябва да се прилага принципът на минималните необходими права.
Непроверени плъгини и външни интеграции
Много фирми използват безплатни добавки за своите сайтове или онлайн магазини.
Проблемът е, че голяма част от тях:
- не получават редовни актуализации;
- не се поддържат активно;
- съдържат известни уязвимости;
- не преминават независими проверки за сигурност.
Един компрометиран плъгин може да отвори врата към цялата фирмена инфраструктура.
Автоматични актуализации без контрол
Редовните актуализации са важни за сигурността.
Но автоматичното инсталиране на всяка нова версия без предварително тестване също носи риск.
Понякога даден ъпдейт може:
- да съдържа критична грешка;
- да наруши работата на системата;
- да създаде несъвместимост;
- да доведе до прекъсване на бизнес процесите.
Добра практика е критичните актуализации първо да се тестват в контролирана среда.
Зависимост от облачни услуги
Все повече компании използват:
- Microsoft 365;
- Google Workspace;
- облачни ERP решения;
- CRM системи;
- SaaS приложения.
Тези платформи предлагат високо ниво на защита, но не са напълно защитени от технически проблеми или временни прекъсвания.
Ето защо резервните копия и планът за възстановяване остават задължителни.
Как да намалите риска?
Никой бизнес не може напълно да избегне използването на външен софтуер.
Рискът обаче може значително да бъде ограничен чрез правилна ИТ стратегия.
Прилагайте принципа на минималните права
Всеки потребител, приложение или услуга трябва да разполага само с достъпа, който е необходим за изпълнение на конкретните задачи.
Така дори при компрометиране на дадена система щетите остават ограничени.
Разделете фирмената мрежа
Мрежовата сегментация е една от най-ефективните мерки за сигурност.
Критичните системи като:
- сървъри;
- счетоводство;
- бази данни;
- архиви;
трябва да бъдат отделени от устройствата, които използват външен софтуер.
Така евентуална атака няма да се разпространи лесно в цялата организация.
Избирайте надеждни доставчици
Не всеки софтуер предлага еднакво качество и сигурност.
При избор на външен доставчик обърнете внимание дали:
- публикува редовни актуализации;
- реагира бързо при открити уязвимости;
- разполага с техническа поддръжка;
- използва добри практики за сигурност;
- предлага прозрачна политика за защита на данните.
Следете системите постоянно
Съвременните решения за мониторинг могат да открият необичайно поведение още в ранните етапи.
Това позволява:
- по-бърза реакция;
- ограничаване на щетите;
- предотвратяване на разпространението на атаката;
- минимизиране на прекъсванията в работата.
Постоянният мониторинг е особено важен за компании, които работят с чувствителни данни.
Поддържайте надеждни резервни копия
Архивирането остава една от най-добрите защити срещу:
- ransomware;
- хардуерни повреди;
- човешки грешки;
- проблемни актуализации.
Добрата практика е резервните копия да бъдат автоматични, редовно проверявани и съхранявани отделно от основната инфраструктура.
Често задавани въпроси
Достатъчна ли е антивирусната програма?
Не.
Антивирусният софтуер е само една част от цялостната стратегия за киберсигурност.
Безопасни ли са облачните услуги?
Да, но не са безрискови.
Винаги трябва да има резервни копия и план за възстановяване при проблем.
Трябва ли автоматичните актуализации да бъдат изключени?
Не.
По-добре е те да бъдат управлявани и предварително тествани при критичните системи, вместо напълно изключени.
Какво е Supply Chain Security?
Това е защитата на всички външни доставчици, софтуерни продукти, облачни услуги и интеграции, които една организация използва ежедневно.
Защо професионалната ИТ поддръжка е важна?
Една модерна фирма използва десетки различни приложения, облачни услуги и външни системи.
Следенето на тяхната сигурност изисква постоянен мониторинг, своевременни актуализации и ясна стратегия за управление на риска.
Професионалната ИТ поддръжка не само реагира при възникнал проблем, но и помага той да бъде предотвратен чрез правилна конфигурация, мониторинг и добри практики за киберсигурност.
Киберсигурността вече не зависи единствено от защитата на собствените ви компютри. Все повече заплахи идват чрез външни доставчици на софтуер, облачни услуги и интеграции. Затова защитата на софтуерната верига за доставки трябва да бъде важна част от стратегията на всяка организация.
Чрез внимателен избор на партньори, контрол върху актуализациите, ограничаване на правата за достъп, мрежова сегментация и постоянен мониторинг рискът може значително да бъде намален. Инвестицията в добра ИТ сигурност днес е инвестиция в непрекъсваемата работа на бизнеса утре.
Нуждаете се от професионална ИТ поддръжка и защита на фирмената инфраструктура?
088Support – Компютърен сервиз и ИТ поддръжка София
📞 Телефон: 0887 877 678
📧 Имейл: call@088support.bg
📍 Адрес: София, ул. „Дедеагач“ 19-21
🕒 Работно време: Понеделник – Петък, 09:00 – 17:00 ч.
Предлагаме ИТ поддръжка за фирми, изграждане и защита на компютърни мрежи, управление на сървъри, резервни копия, мониторинг на системи, защита на облачни услуги и консултации по киберсигурност.